A fraude de invasão de conta, ou account takeover (ATO), não está à espreita em algum canto abstrato da internet. Ela está escondida nos mesmos dados que o varejista já observa todos os dias: pontos de fidelidade, cartões salvos, contas inativas, endereços cadastrados e mudanças repentinas de comportamento.
E o problema está crescendo. Com credenciais roubadas sendo vendidas por centavos em mercados da dark web, a economia favorece fortemente o fraudador. Uma análise de risco feita a partir dos dados da Rede de E-commerce da Signifyd, a rede que alimenta as decisões antifraude da empresa em milhares de lojas online em mais de 100 países, mostrou que a fraude relacionada à invasão de contas cresceu 39% nos últimos trimestres, com um avanço de quase 50% ano a ano, e um aumento de 16% no GMV (volume bruto de mercadorias) associado a esse tipo de fraude.
Diante disso, o varejista do comércio eletrônico precisa saber como o account takeover aparece nos próprios dados e quais sinais indicam uma conta comprometida antes que o fraudador chegue ao checkout.
Qual a diferença entre ATO e acesso não autorizado em geral?
Account takeover é um acesso não autorizado com motivação financeira. Nele, o fraudador ganha acesso a uma conta legítima de cliente e usa esse acesso para cumprir um objetivo específico: roubar dinheiro.
Já em um acesso não autorizado genérico, a invasão pode não envolver uma tentativa direta de fazer pedidos, esvaziar pontos de fidelidade, comprar vale-presentes ou monetizar a conta de outra forma. Em vez disso, o invasor pode estar testando credenciais, coletando dados pessoais, observando a atividade da conta ou buscando vulnerabilidades que possam ser exploradas posteriormente.
Onde o account takeover começa e como funciona?
O ATO não começa com uma violação da sua plataforma. Ele começa fora dela: um e-mail de phishing disfarçado de atualização de envio, um domínio clonado criado para imitar uma marca confiável ou um ataque de preenchimento de credenciais que se aproveita do fato de que mais de 75% dos consumidores somente nos EUA reutilizam a mesma senha em várias contas. 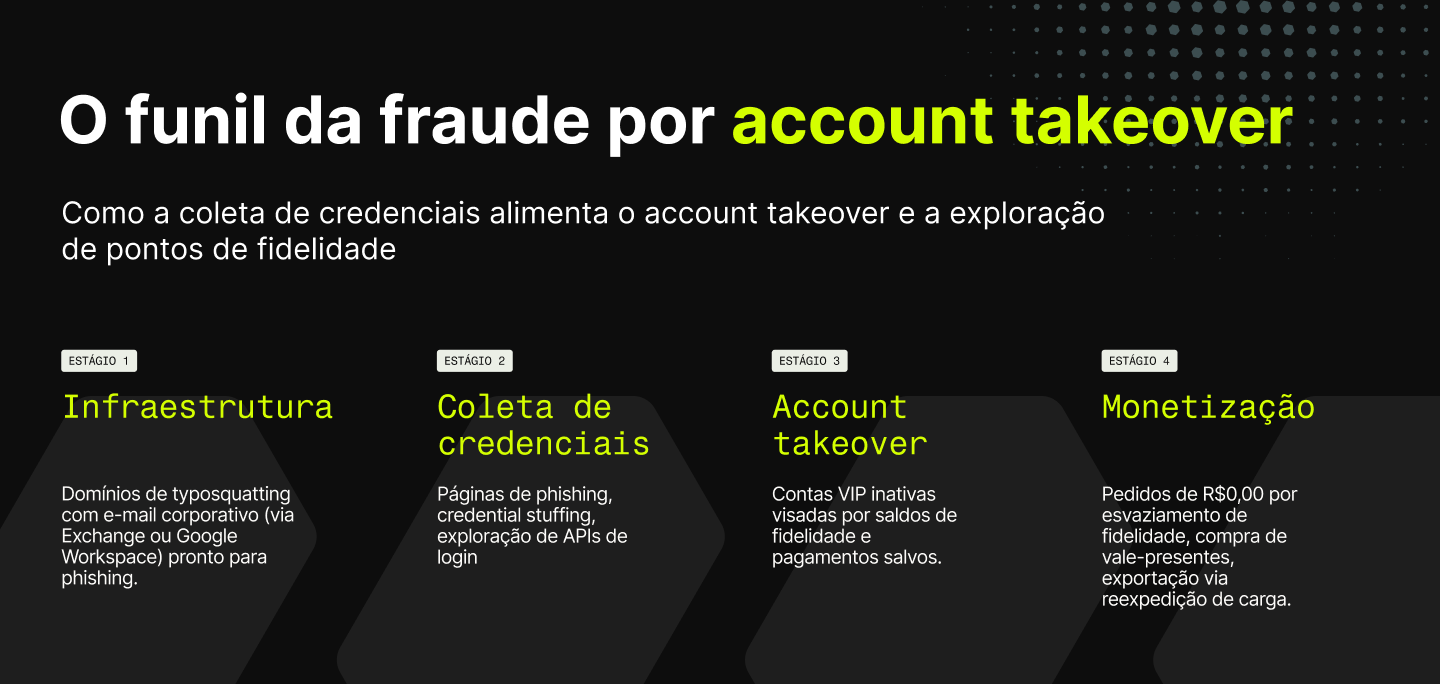 Os fraudadores costumam montar a infraestrutura primeiro. Isso pode envolver domínios typosquatting (endereços quase idênticos ao domínio real de uma marca, com um pequeno erro, como signfyd.com), contas de e-mail com capacidade de phishing (como [email protected] e [email protected]) e páginas de login falsas criadas para capturar credenciais. Toda essa preparação se apoia em engenharia social, manipulando a confiança do consumidor para que ele revele as próprias credenciais.
Com a estrutura pronta, os atacantes usam phishing, exploração de APIs de login ou listas de credenciais compradas e vendidas em mercados clandestinos para capturar ou testar nomes de usuário e senhas antes mesmo de o consumidor chegar ao seu site.
Ou seja, quando um fraudador chega a fazer um pedido no seu site, a parte mais difícil do trabalho já foi feita. Ele não está mais tentando abrir a porta da frente. Está entrando por uma conta de cliente real, usando credenciais válidas.
Uma vez lá dentro, o objetivo é monetizar o acesso. Isso pode aparecer como esvaziamento de pontos de fidelidade por meio de pedidos de R$0,00, compra de vale-presentes, alteração de dados de envio ou envio de mercadorias para endereços de reexpedição, usados para revenda ou exportação. Para os sistemas do varejista, a sessão ainda pode parecer familiar, porque o fraudador está operando dentro de uma conta legítima. Mas a intenção mudou completamente.
O roteiro simplificado do fraudador costuma seguir esta sequência:
- Entrar em uma conta inativa.
- Esvaziar o saldo de pontos de fidelidade para reduzir o total do pedido, de preferência a zero, para escapar da maioria dos gatilhos de revisão manual.
- Fazer um pedido de itens fáceis de revender, como tênis, eletrônicos ou vale-presentes.
- Receber e revender os itens.
- Repetir o processo.
Por que a detecção baseada em um único sinal não funciona mais?
Por anos, times de fraude ancoraram decisões em sinais de verificação de identidade: esse e-mail corresponde a esse nome? O endereço de cobrança está correto? O dispositivo pertence a essa conta? Essas checagens continuam importando, mas confiar em qualquer uma delas isoladamente cria pontos cegos.
Dados de identidade e credenciais roubados são baratos, abundantes e costumam ser vendidos juntos. Um fraudador pode comprar ou reunir informação suficiente para parecer um cliente real: nome, e-mail, telefone, endereço físico e, em alguns casos, uma senha que funciona. Esses dados marcam várias das caixas que um sistema antifraude foi treinado para confiar. As credenciais podem ser válidas. A pessoa (ou o robô automatizado) que as utiliza, não.
Esse tipo de avaliação em conjunto, olhando identidade, dispositivo e comportamento ao mesmo tempo em vez de sinais isolados, é a base do processo de Know Your Customer, ou “conheça seu cliente” (KYC), cada vez mais relevante para diferenciar clientes legítimos de fraudadores.
Sinais de account takeover
Para identificar o ATO, a primeira pergunta é: como esse comportamento aparece nos nossos próprios dados? Os sinais mais úteis são padrões mensuráveis que o time de fraude consegue cruzar entre comportamento de login, alterações na conta, atividade de pedidos, resgates de fidelidade e dados de envio. Uma análise da Signifyd, com mais de 61.700 contas invadidas, mostrou que essa atividade tende a se concentrar nas áreas a seguir:
Período de inatividade da conta
Há quanto tempo essa conta não faz um pedido? Os fraudadores preferem contas antigas e inativas: o dono tem menos chance de notar uma mudança repentina, e essas contas tendem a acumular mais pontos de fidelidade resgatáveis. A maioria dos times de fraude não mede esse dado de forma explícita.
Velocidade de compra após redefinição de senha
Quanto tempo passou entre a redefinição de senha e a transação? E quem iniciou essa redefinição? Quando um fraudador ganha acesso a uma conta, uma das primeiras ações costuma ser trocar a senha para bloquear o dono legítimo. Uma compra minutos ou horas depois de uma redefinição feita pelo próprio usuário, especialmente vinda de um dispositivo novo, é um sinal de alta confiança para o account takeover.
Contagem de mentiras: inconsistências na fingerprint do dispositivo
Uma “mentira” é inconsistência é qualquer discrepância entre o que um dispositivo informa e o que ele dificilmente seria. Um navegador Android rodando em um sistema operacional de desktop é uma inconsistência. Um IP que aponta para um país enquanto o idioma do navegador e o fuso horário apontam para outro são duas inconsistências empilhadas. Uma discrepância isolada pode ter uma explicação inocente, mas o acúmulo delas raramente tem.
Incompatibilidade entre fuso horário e localização de VPN
VPNs e serviços de proxy conseguem mascarar o IP de origem, mas nem sempre mascaram o fuso horário, o idioma ou as configurações regionais informadas pelo navegador. Quando uma sessão parece vir de um país por meio de VPN, como Portugal ou Cingapura, enquanto o fuso horário e o idioma do dispositivo apontam para outra região, como a Alemanha ou o Brasil, existe uma diferença mensurável entre a localização mascarada e o ambiente real do dispositivo.
Presença de um método de pagamento salvo
Um método de pagamento salvo pode ser um sinal relevante de ATO quando aparece ao lado de outra atividade suspeita na conta. Um cartão salvo, uma carteira digital ou um saldo de crédito na loja não provam, sozinhos, que houve invasão de conta, mas ajudam a explicar por que uma conta comprometida se tornou ativa.
Manipulação de endereço
Pedidos de ATO costumam envolver um endereço de entrega diferente do endereço principal ou histórico da conta. Nem todo endereço novo é suspeito: clientes enviam compras para o trabalho, para parentes, para presentear alguém ou para casas de férias o tempo todo. Mas o sinal fica mais forte quando:
- O endereço foi adicionado pouco antes da compra.
- O endereço corresponde a um reexpedidor de carga conhecido, um serviço de reenvio de pacotes ou um centro de exportação.
- O novo endereço aparece ao lado de outras mudanças suspeitas na conta, como atualização de telefone ou redefinição de senha.
- O pedido traz outros sinais de risco, como aumento no valor do pedido ou resgate de pontos de fidelidade.
Seis estratégias para prevenir fraudes de ATO
A prevenção a ATO funciona melhor quando o varejista trata essas fraudes como uma cadeia de eventos. As melhores práticas se concentram exatamente nos pontos em que essa cadeia pode ser interrompida:
- Monitore domínios typosquatting semanalmente. Automatize o monitoramento de domínios para identificar registros semelhantes à sua marca e encaminhe ameaças confirmadas para a equipe jurídica, de segurança ou de riscos apropriada para que sejam acionadas as medidas de remoção junto ao registrador de domínio, ao provedor de hospedagem ou por meio de domínio de abuso.
- Envie o valor do pedido antes do desconto para a sua API antifraude. O valor total após o resgate nunca deve ser o único valor que seu sistema antifraude considera. Um pedido de R$0,00 cujo desconto de fidelidade foi consumido, mas que teve origem em um carrinho de R$500,00 deve ser avaliado levando-se em conta o valor original do carrinho. Caso contrário, resgates de alto risco podem parecer artificialmente de baixo valor e passar despercebidos pela análise.
- Aplique controles de velocidade por IP e por conta, com limites graduais. Use limites que escalam de monitoramento para fricção e depois para bloqueio, de acordo com volume, velocidade e concentração da atividade, em vez de depender de regras fixas que só aumentam o número de regras ao longo do tempo. Isso permite detectar tentativas de preenchimento de credenciais e testes de conta sem reagir de forma exagerada ao comportamento normal do cliente.
- Implemente detecção de manipulação de endereço. Normalize os endereços recebidos com base em uma fonte externa confiável, como uma base de transportadora ou dos correios, e compare a versão digitada pelo cliente com o formato padronizado e com os endereços históricos da conta. Em vez de uma regra simples de bate ou não bate, pontue o grau de mudança considerando quanto o endereço difere, quando foi adicionado e se lembra padrões de casos de ATO já confirmados.
- Aplique estratégias de segurança. Códigos de acesso únicos enviados por SMS estão entre as medidas mais eficazes contra apropriação indevida de contas, pois assumir o controle de um número de telefone exige muito mais esforço do que comprometer uma conta de e-mail. Acione alertas por SMS quando vários sinais de ATO aparecem ao mesmo tempo, por exemplo: conta inativa, mudança de endereço, resgate de pontos de fidelidade e dispositivo novo.
- Automatize a remoção de pagamentos salvos em contas suspeitas. Quando uma conta apresenta fortes indícios de ATO, remova ou suspenda o acesso aos métodos de pagamento salvos até que o cliente reverifique a própria identidade. Combine essa remoção com uma notificação ao cliente e um fluxo seguro de reautenticação, para que clientes legítimos recuperem o acesso rapidamente sem deixar os métodos de pagamento salvos expostos.
Conecte os sinais antes que o ATO vire prejuízo
O account takeover é difícil de barrar quando sinais de login, pedido, fidelidade e envio são avaliados separadamente. O risco fica mais claro quando esses sinais são conectados ao longo de toda a jornada do cliente.
A solução de Proteção de Contas da Signifyd ajuda marcas como a sua a avaliar sinais de conta, identidade, dispositivo, comportamento e pedido em conjunto, para que o time de fraude consiga separar clientes legítimos de contas comprometidas com mais precisão.
E, com todo pedido aprovado coberto pela garantia financeira de 100% contra chargebacks, a Signifyd ajuda o seu e-commerce a eliminar perdas de ATO vindas de chargebacks fraudulentos. Isso significa que o time consegue proteger contas, pontos de fidelidade e a confiança do cliente sem absorver o custo quando um pedido aprovado se revela fraudulento.
Perguntas frequentes sobre account takeover (ATO)
1. O que é o Account Takeover (ATO)?
É a fraude em que criminosos usam credenciais roubadas para acessar a conta de um cliente e explorar valor já armazenado nela, como pontos de fidelidade, formas de pagamento salvas e crédito na loja.
2. Account Takeover (ATO) é o mesmo que cartão clonado?
Não. Na clonagem de cartão, o criminoso copia os dados de um cartão de pagamento e o usa diretamente em uma compra, sem precisar acessar a conta do cliente na loja. No account takeover, o criminoso invade a própria conta do cliente usando credenciais roubadas (login e senha), e a partir daí pode usar cartões já salvos, pontos de fidelidade e crédito armazenado, entre outros dados que só existem dentro daquela conta.
3. Como os criminosos invadem as contas?
O acesso é conquistado antes mesmo de o fraudador chegar ao site, por meio de e-mails de phishing, domínios clonados que imitam a marca, ataques de credential, exploração de APIs de login ou credenciais compradas prontas em mercados clandestinos.
4. Como detectar e prevenir o ATO?
A detecção depende de cruzar sinais como inatividade da conta, velocidade de compra após redefinição de senha, inconsistências no dispositivo, incompatibilidade entre fuso horário e VPN, presença de pagamento salvo e manipulação de endereço, em vez de olhar para qualquer um deles isoladamente.